
Satu tautan dapat berpindah ke alamat lain sebelum menampilkan konten. Dalam ekosistem informasi RajaBotak, memahami perbedaan alamat yang diklik dan alamat akhir berguna ketika pembaca menemukan tautan yang dibagikan dari luar situs. Artikel ini membahas cara mencatat pengalihan secara aman, bukan menyarankan pembaca mengikuti alamat yang tidak dikenali.
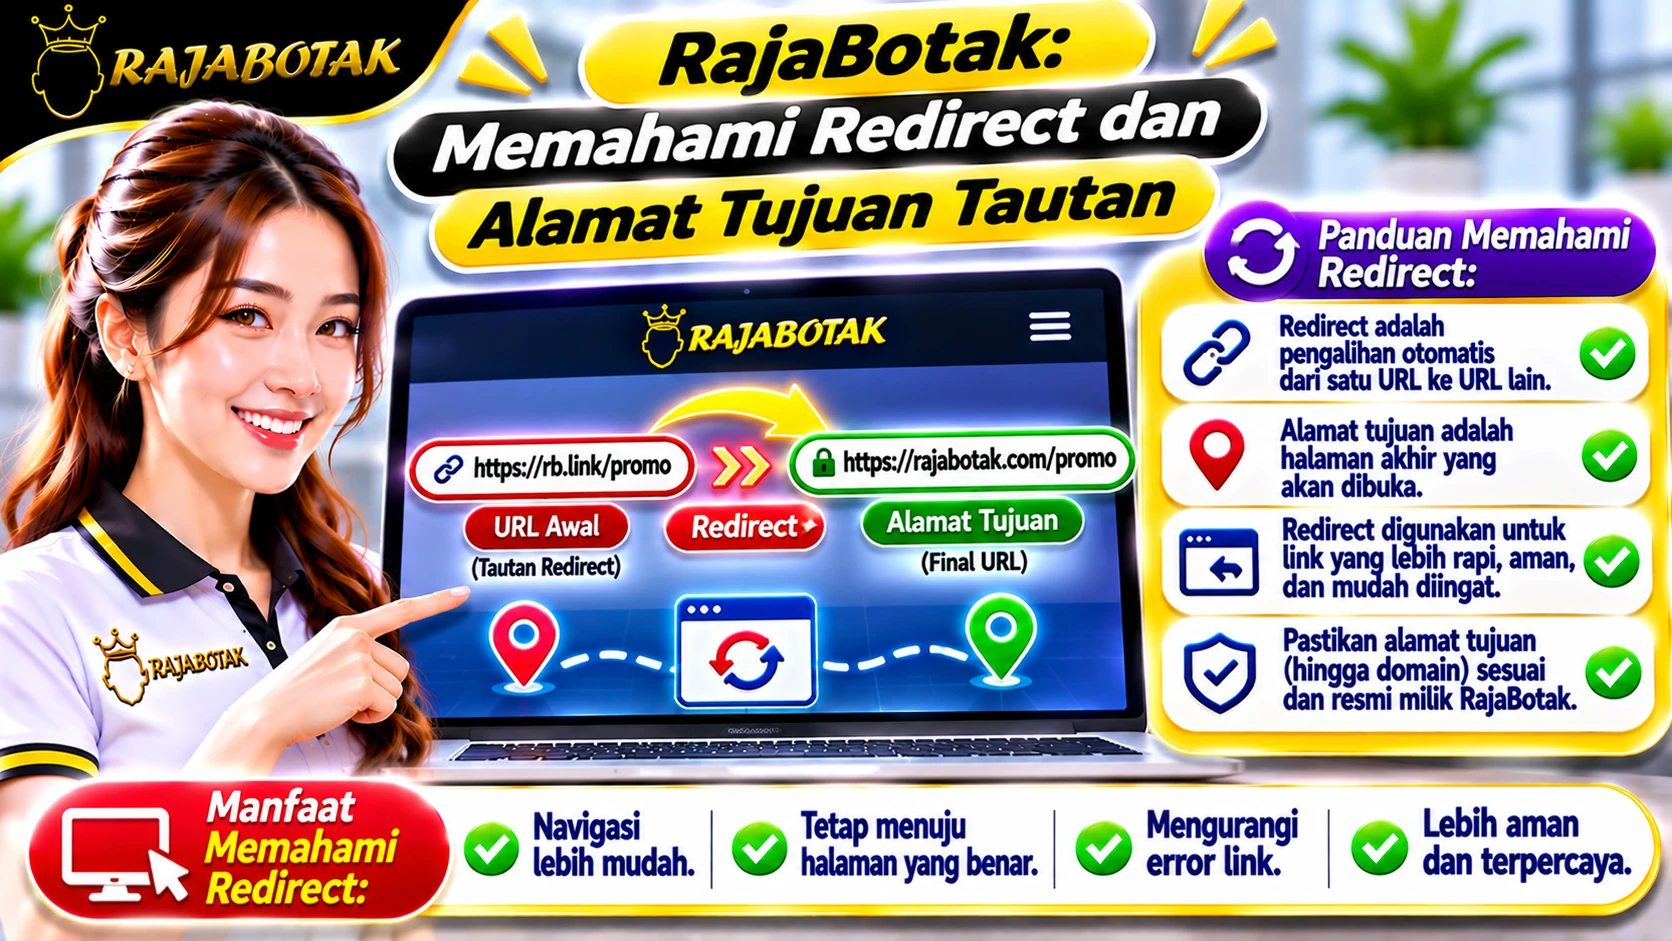
Perbedaan konsep yang perlu dipahami
Redirect merupakan respons yang mengarahkan permintaan ke tujuan lain. Status 301 dan 302 memiliki maksud yang berbeda dalam protokol HTTP, tetapi pengguna biasa tidak selalu melihat kode respons pada layar. Label tombol dan tampilan halaman juga tidak membuktikan ke mana browser berpindah; alamat final perlu diperiksa secara terpisah.
Redirect dapat membawa browser dari URL yang diklik ke alamat tujuan lain. Halaman akhir perlu diperiksa secara terpisah karena teks tautan, alamat awal, dan host setelah perpindahan bisa berbeda. Perhatikan apakah perubahan alamat memang terlihat sebelum memasukkan informasi pribadi; jangan menganggap semua redirect berarti penipuan atau sebaliknya otomatis aman.
Langkah pemeriksaan yang bisa diulang
Mulailah dengan membaca domain asal tanpa membuka formulir. Jika aman untuk diuji, catat URL awal dan URL akhir pada browser, serta apakah jalurnya tetap berada dalam domain yang diharapkan. Jika tujuan berubah ke situs lain, hentikan pengisian data sampai identitasnya jelas. Untuk audit teknis, catat status HTTP menggunakan alat yang berwenang dan jangan menebaknya dari tampilan.
- Pisahkan teks anchor dari alamat sebenarnya.
- Periksa domain asal dan tujuan akhir.
- Jangan menyalin token sesi ke catatan publik.
- Simpan status HTTP hanya jika benar-benar diukur.
- Bila identitas berubah, hentikan input sensitif.
Tabel audit ringkas
Catatan redirect yang berguna memuat URL yang diklik, URL akhir yang terlihat, jumlah langkah hanya jika sudah diuji, serta apakah domain berganti. Pengamatan bilah alamat tidak cukup untuk memastikan kode status HTTP tanpa pemeriksaan teknis.
| Langkah | Yang diperiksa | Aturan pencatatan |
|---|---|---|
| 1 | Pisahkan teks anchor dari alamat sebenarnya | Tersedia bila kondisi dan bukti terkait dapat diperiksa; selain itu tandai belum terverifikasi. |
| 2 | Periksa domain asal dan tujuan akhir | Tersedia bila kondisi dan bukti terkait dapat diperiksa; selain itu tandai belum terverifikasi. |
| 3 | Jangan menyalin token sesi ke catatan publik | Tersedia bila kondisi dan bukti terkait dapat diperiksa; selain itu tandai belum terverifikasi. |
| 4 | Simpan status HTTP hanya jika benar-benar diukur | Tersedia bila kondisi dan bukti terkait dapat diperiksa; selain itu tandai belum terverifikasi. |
| 5 | Bila identitas berubah, hentikan input sensitif | Tersedia bila kondisi dan bukti terkait dapat diperiksa; selain itu tandai belum terverifikasi. |
Simulasi: membatasi kesimpulan dari informasi yang tersedia
Dua tautan sama-sama bertuliskan “Baca panduan”, tetapi yang satu menuju artikel internal dan lainnya menuju URL perantara. Pengamatan yang sah ialah ada perbedaan tujuan; tidak cukup bukti untuk menyatakan pengalihan tersebut aman, berbahaya, atau resmi. Kesimpulan memerlukan data domain, status respons, dan konteks kepemilikan.
Contoh hipotetis: tautan A menuju URL B lalu berakhir di C. Pengguna boleh mencatat perpindahan yang terlihat, tetapi tidak dapat menganggap B dan C dimiliki organisasi yang sama hanya karena tampilan logonya serupa. Periksa identitas domain dan kebutuhan akses sebelum melakukan tindakan berikutnya.
Mencatat jejak redirect RajaBotak
Simpan timestamp pemeriksaan, perangkat atau browser, URL awal dan URL akhir, serta jejak respons jika tersedia. Samarkan parameter URL yang berisi token atau data akun. Jika pengalihan terjadi hanya pada kondisi tertentu, jangan menulis bahwa semua pengguna pasti mengalami lintasan yang sama.
Batasan penting dan hal yang sebaiknya dihindari
Tidak semua redirect merupakan tanda penipuan, dan tidak semua halaman tanpa redirect aman. URL dengan token pribadi tidak boleh ditempel ke laporan publik. Penjelasan teknis ini tidak menggantikan pemeriksaan keamanan browser atau kebijakan situs terkait.
Redirect adalah mekanisme navigasi, bukan jaminan legitimasi situs. Jika URL akhir berbeda dari yang diharapkan atau meminta data sensitif, hentikan dan verifikasi melalui saluran yang memang tepercaya.
Lanjutkan melalui pilar yang relevan
Pembaca dapat melanjutkan konteksnya melalui panduan RajaBotak Link, halaman RajaBotak Alternatif. Tautan ditempatkan hanya sebagai rujukan internal pada domain RajaBotak Official. Pastikan tujuan canonical dan keterjangkauannya dibaca ulang sebelum artikel ini dijadwalkan karena status halaman dapat berubah.
FAQ pemeriksaan redirect
Apakah satu redirect selalu berarti ada masalah keamanan?
Tidak. Redirect umum dipakai untuk pemindahan URL dan navigasi. Penilaian risiko bergantung pada domain tujuan, konteks permintaan, dan bukti lain yang relevan.
Simulasi RajaBotak: Membedakan URL Asal dan URL Akhir
Contoh berikut adalah skenario hipotetis yang bisa direplikasi dengan alamat uji milik sendiri. URL A menampilkan domain awal, lalu browser mencapai URL B. Untuk mengukur pengalihan, editor mencatat URL sebelum dan sesudah, status HTTP yang benar-benar terbaca, serta waktu pemeriksaan. Jangan menuliskan kode 301 atau 302 sebagai hasil aktual bila belum memakai alat penguji HTTP.
| Komponen | Yang dicatat | Batas kesimpulan |
|---|---|---|
| URL pertama | Nama host dan path sebelum navigasi | Belum membuktikan pemilik alamat akhir |
| URL terakhir | Host, path, dan protokol setelah navigasi | Belum menjelaskan jumlah redirect |
| Respons HTTP | 301 atau 302 jika benar-benar terukur | Jangan menebak dari tampilan halaman |
| Formulir | Ada atau tidak, tanpa mengisi data | Jangan masukkan sandi pada situs tak dikenal |
Dalam skenario pembelajaran, pengalihan A ke B berbeda dari dugaan bahwa domain B pasti sah. Keabsahan alamat tetap membutuhkan verifikasi sumber resmi yang relevan. Jika pengguna hanya memiliki screenshot akhir, jangan mengarang URL awal maupun jumlah lompatan. Catat status “belum diketahui” dan jelaskan data yang diperlukan agar audit bisa diulang.
Untuk memperdalam konteks akses, baca panduan RajaBotak tentang parameter URL dan tautan berbagi serta format log verifikasi URL untuk menjaga privasi. Kedua rujukan merupakan artikel internal dan tidak mengharuskan pengguna membuka alamat pihak ketiga.
Panduan pelaporan: tulis metode, tanggal yang benar-benar dilalui, browser yang digunakan, alamat yang telah disamarkan jika sensitif, dan batas data yang tersedia. Dua pemeriksa dapat mencapai temuan berbeda jika salah satu melihat halaman cache; catat perbedaan itu tanpa mengklaim adanya gangguan keamanan. Bila sumber asli tidak dapat diperiksa dengan aman, hentikan pengujian dan tulis temuannya sebagai belum terverifikasi.
Kesimpulan
Redirect merupakan respons yang mengarahkan permintaan ke tujuan lain. Karena itu, terapkan langkah pemeriksaan di atas sesuai kebutuhan pembaca. Bedakan observasi dari dugaan, pertahankan catatan yang dapat diuji ulang, dan gunakan pilar RajaBotak yang relevan untuk penjelasan lanjutan. Jika informasi masih berubah atau belum dapat diperiksa, simpulan harus dinyatakan terbatas sampai ada bukti yang memadai.